Domain verbalnote.de kaufen?
Wir ziehen mit dem Projekt
verbalnote.de um.
Sind Sie am Kauf der Domain
verbalnote.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain verbalnote.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
epiphan LiveScrypt, DiktiergerätDas LiveScrypt Diktiergerät von Epiphan bietet eine innovative Lösung zur Echtzeit-Transkription von Sprache in Text. Es nutzt fortschrittliche Spracherkennungstechnologie, um Veranstaltungen wie Konferenzen, Vorträge und Gottesdienste zugänglicher und ansprechender zu gestalten. Mit LiveScrypt können Nutzer sicherstellen, dass wichtige Informationen in Echtzeit erfasst werden, was die Interaktion und das Verständnis für alle Teilnehmenden verbessert. Die Nutzung des Geräts ist flexibel, da die Abrechnung nur für die tatsächlich genutzte Zeit erfolgt. Die ersten fünf Minuten sind kostenlos, um eine einfache Einrichtung und Tests vor Beginn der Veranstaltung zu ermöglichen. LiveScrypt ist eine ideale Wahl für Organisationen, die ihre Inhalte barrierefrei und effizient bereitstellen möchten. - Echtzeit-Sprach-zu-Text-Transkription für Veranstaltungen - Flexible Abrechnung nur für genutzte Zeit - Erste fünf Minuten kostenlos für Tests und Einrichtung - Ideal für Konferenzen, Vorträge und Gottesdienste.1729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundig Stenorette Sh 24 Diktiergerät für Steno-Cassetten, Diktiergerät, SchwarzGrundig Stenorette SH 24 Diktiergerät für Steno-Kassetten. Die Stenorette SH 24 ist für die Sprachdiktation konzipiert und verfügt über ein robustes Metallgehäuse. Sie kommt mit einer 3-Jahres-Garantie. Dieses Diktiergerät beinhaltet alle wesentlichen Funktionen für anspruchsvolle Nutzer und ist somit ideal für Sprachdiktate. Die im Lieferumfang enthaltene Ledertasche mit Gürtelclip sorgt für optimalen Schutz während des Transports. Zu den Hauptmerkmalen gehören: - Ergonomischer Schiebeschalter - Lösch-/Einschalt-Sperre - Warnsignale bei fehlender Kassette, Bandende und niedrigem Batteriestand - Betrieb mit Batterie/Akkubetrieb mit Ladefunktion im Diktiergerät - Robustes Aluminiumgehäuse - Indizierung für Ende des Schreibens, Korrektur und Informationen - Sprachaktivierung mit 2-stufiger Mikrofonempfindlichkeit (aus/niedrig/hoch) - Anschluss für Kopfhörer Im Lieferumfang sind die SH 24, Transporttasche 811 und 3 Steno-Kassetten für 30 Dokumente sowie ein Informationsblatt für Diktiergeräte enthalten.1076,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundig Stenorette Sh 10 Diktiergerät für Steno-Cassetten, Diktiergerät, Grau, SilberMit Steno-Kassettenlaufwerk. Kostengünstig, einsatzfreudig und sehr zuverlässig für das Büro und unterwegs. Mit dem Schiebeschalter haben Sie alle Funktionen dieses Handgerätes "blind" im Griff. Die Vorteile der Steno-Kassette 30, vor allem die minutengenaue Bandanzeige, nutzen Sie auch mit diesem "einfachen" Diktiergerät. Kunststoffgehäuse, titanfarben. Steuerung über Schiebeschalter, separate Aufnahmetaste, Lösch-/Einschaltsperre, schneller Vor- und Rücklauf, Kurzrücklauf/Schnelllöschen. Warnsignale für fehlende Kassette, Bandende und schwache Batterie. Automatische Motorabschaltung am Bandende. Batterie, Akku und Netzbetrieb. Akku-Ladung im Gerät möglich, jedoch nur in Verbindung mit einem Netz- und Ladegerät (Option). Batterien (2 x 1,5 Volt Mignon-Batterien) und Steno-Kassette nicht im Lieferumfang enthalten, bitte gleich mitbestellen. Steno-Kassette C 30. Gewicht: ca. 210 g. Masse: ca. B 62 x T 142 x H 25 mm. Bitte beachten: Das angebotene Diktiergerät arbeitet nur mit Steno-Kassetten. Die Abmessungen einer Steno-Kassette sind: 45 x 65 mm.594,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
epiphan LiveScrypt, DiktiergerätDas LiveScrypt Diktiergerät von Epiphan bietet eine innovative Lösung zur Echtzeit-Transkription von Sprache in Text. Es nutzt fortschrittliche Spracherkennungstechnologie, um Veranstaltungen wie Konferenzen, Vorträge und Gottesdienste zugänglicher und ansprechender zu gestalten. Mit LiveScrypt können Nutzer sicherstellen, dass wichtige Informationen in Echtzeit erfasst werden, was die Interaktion und das Verständnis für alle Teilnehmenden verbessert. Die Nutzung des Geräts ist flexibel, da die Abrechnung nur für die tatsächlich genutzte Zeit erfolgt. Die ersten fünf Minuten sind kostenlos, um eine einfache Einrichtung und Tests vor Beginn der Veranstaltung zu ermöglichen. LiveScrypt ist eine ideale Wahl für Organisationen, die ihre Inhalte barrierefrei und effizient bereitstellen möchten. - Echtzeit-Sprach-zu-Text-Transkription für Veranstaltungen - Flexible Abrechnung nur für genutzte Zeit - Erste fünf Minuten kostenlos für Tests und Einrichtung - Ideal für Konferenzen, Vorträge und Gottesdienste.1729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Grundig Stenorette Sh 24 Diktiergerät für Steno-Cassetten, Diktiergerät, SchwarzGrundig Stenorette SH 24 Diktiergerät für Steno-Kassetten. Die Stenorette SH 24 ist für die Sprachdiktation konzipiert und verfügt über ein robustes Metallgehäuse. Sie kommt mit einer 3-Jahres-Garantie. Dieses Diktiergerät beinhaltet alle wesentlichen Funktionen für anspruchsvolle Nutzer und ist somit ideal für Sprachdiktate. Die im Lieferumfang enthaltene Ledertasche mit Gürtelclip sorgt für optimalen Schutz während des Transports. Zu den Hauptmerkmalen gehören: - Ergonomischer Schiebeschalter - Lösch-/Einschalt-Sperre - Warnsignale bei fehlender Kassette, Bandende und niedrigem Batteriestand - Betrieb mit Batterie/Akkubetrieb mit Ladefunktion im Diktiergerät - Robustes Aluminiumgehäuse - Indizierung für Ende des Schreibens, Korrektur und Informationen - Sprachaktivierung mit 2-stufiger Mikrofonempfindlichkeit (aus/niedrig/hoch) - Anschluss für Kopfhörer Im Lieferumfang sind die SH 24, Transporttasche 811 und 3 Steno-Kassetten für 30 Dokumente sowie ein Informationsblatt für Diktiergeräte enthalten.1076,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundig Stenorette Sh 10 Diktiergerät für Steno-Cassetten, Diktiergerät, Grau, SilberMit Steno-Kassettenlaufwerk. Kostengünstig, einsatzfreudig und sehr zuverlässig für das Büro und unterwegs. Mit dem Schiebeschalter haben Sie alle Funktionen dieses Handgerätes "blind" im Griff. Die Vorteile der Steno-Kassette 30, vor allem die minutengenaue Bandanzeige, nutzen Sie auch mit diesem "einfachen" Diktiergerät. Kunststoffgehäuse, titanfarben. Steuerung über Schiebeschalter, separate Aufnahmetaste, Lösch-/Einschaltsperre, schneller Vor- und Rücklauf, Kurzrücklauf/Schnelllöschen. Warnsignale für fehlende Kassette, Bandende und schwache Batterie. Automatische Motorabschaltung am Bandende. Batterie, Akku und Netzbetrieb. Akku-Ladung im Gerät möglich, jedoch nur in Verbindung mit einem Netz- und Ladegerät (Option). Batterien (2 x 1,5 Volt Mignon-Batterien) und Steno-Kassette nicht im Lieferumfang enthalten, bitte gleich mitbestellen. Steno-Kassette C 30. Gewicht: ca. 210 g. Masse: ca. B 62 x T 142 x H 25 mm. Bitte beachten: Das angebotene Diktiergerät arbeitet nur mit Steno-Kassetten. Die Abmessungen einer Steno-Kassette sind: 45 x 65 mm.594,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
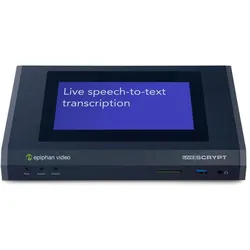
Grundig Digta 7 Digitales Diktiergerät - Type 702 (2 GB), Diktiergerät, SchwarzGrundig Digta 7 Digitales Diktiergerät - Type 702Digitales Diktiergerät von Grundig mit Touch-Pin Schiebeschalter und XXL-Display.Grundig Digta 7Das ideale Diktiergerät für Einsteiger oder Umsteiger Das Digta 7 ist das ideale digitale Diktiergerät für Einsteiger oder Umsteiger. Es hat einen Schiebeschalter mit "Touch Pin", der das Erfühlen der aktuellen Schiebeschalterposition erlaubt. Schiebeschalter mit „Touch Pin“ kontrastreiches XXL-Display schock-absorbierendes Gehäuse 128/256-bit-Verschlüsselung PIN-Gerätesicherung Akku- und Batteriebetrieb möglich 2 GB Festspeicher, erweiterbar durch Digta Card Interface für Barcode-Leser 1 Jahr Garantieverlängerung bei ProduktregistrierungLieferumfang Digta 7, zwei Batterien AAA, USB-Kabel, Etui, Handschlaufe, DVD mit PC-Software DigtaSoft One inkl. Lizenz für einen UserDokumente Datenblatt Grundig Digta 7.460,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
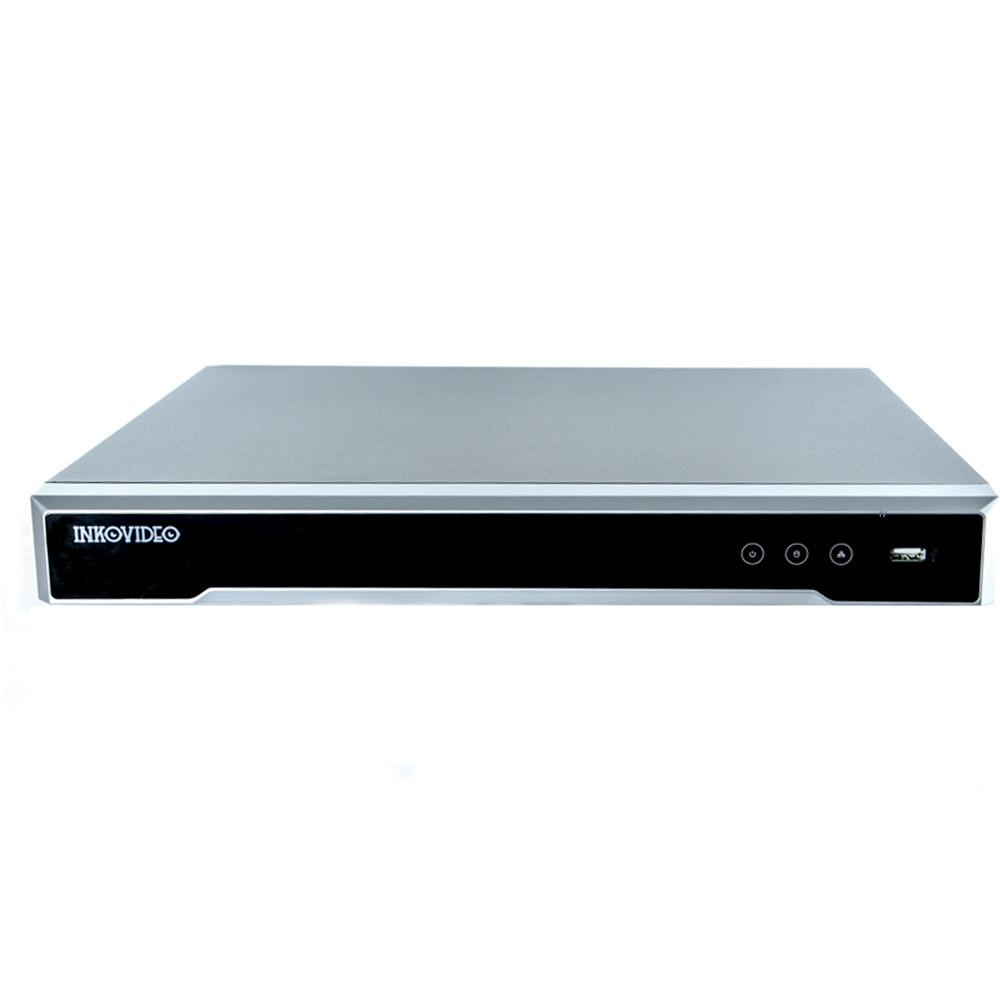
INKOVIDEO - NVR-4K-16P 16-Kanal Netzwerkvideorecorder (NVR) / AufnahmegerätINKOVIDEO NVR-4K-16P 16-Kanal Netzwerkvideorecorder (NVR) / AufnahmegerätDieser Netzwerkrekorder ist mit allen INKOVIDEO-ONVIF Modellen kompatibel. Sie haben die Möglichkeit die Kameras über das Netzwerk einzubinden.Zusätzlich haben Sie die Möglichkeit alle INKOVIDEO PoE Modelle direkt an die vorhandenen PoE Ports des Netzwerkrekorders anzuschließen. Die Kameras werden in diesem Fall automatisch erkannt. Netzwerkkameras von Drittanbietern werden unterstützt.INKOVIDEO NVR-4K-16P: 16-Kanal-Netzwerk-Videorecorder mit ANR-Technologie (verbessert die Speicher-Zuverlässigkeit bei Trennung vom Netzwerk), bis zu 8 Megapixel Auflösung bei der Aufnahme, HDMI und VGA-Ausgang mit bis zu 3840 × 2160p - Auflösung, 4-Kanal gleichzeitige Wiedergabe, 16 unabhängige PoE Netzwerk-Schnittstellen, automatische Erkennung von INKOVIDEO-Kameras (Plug & Play), Fernzugriff (PC, Smartphones).HauptmerkmaleH.265/H.264/H.264+ Video-KomprimierungBis zu 8 MP-AufnahmeauflösungHDMI und VGA-Ausgang, bis zu 3840 × 21841,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.